
Eine in Großbritannien ansässige Wirtschaftsprüfungsgesellschaft wurde Ziel eines schweren Cyberangriffs, der der LockBit-Ransomware (vermutlich Version 5.0) zugeschrieben wird. Der Sicherheitsvorfall verschlüsselte die gesamte zentrale Speicherinfrastruktur der Organisation und machte alle aktiven Produktionsdaten sowie kritische firmeneigene Dateien unzugänglich.
Executive Summary: Erfolgreiche Datenwiederherstellung durch SOS Ransomware
- Branche des Kunden: Wirtschaftsprüfung & Finanzdienstleistungen
- Identifizierte Bedrohung: LockBit Ransomware
- Geschätzte Lösegeldforderung: Nicht offengelegt / Unbekannt
- Betroffene Hardware: Produktiv-SAN IBM Storwize V3700 (12 TB) & Backup-NAS Netgear (12 TB)
- RAID-Architektur: SAN konfiguriert in RAID 50 (2 × RAID 5-Arrays aus je acht 900-GB-Laufwerken, gestript in RAID 0 + 1 Hot-Spare-Laufwerk)
- Dateisysteme: NTFS (SAN) / Btrfs (NAS)
- Gesamte wiederhergestellte und gelieferte Rohdaten: 5,8 TB von 12 TB (NAS) + ergänzende Daten (SAN)
- Wiederherstellungsrate der Prioritätsdaten: Partition 1 zu 95 % wiederhergestellt (~3 TB) | Partition 2 zu 98 % wiederhergestellt (~1 TB)
- Spezialist für Datenwiederherstellung: Recoveo / SOS Ransomware
Von dem Angriff betroffene Infrastruktur
Die betroffene Infrastruktur umfasste zwei geschäftskritische Speichersysteme:
- Ein IBM Storwize V3700 SAN (12 TB), konfiguriert in RAID 50 (zwei RAID 5-Arrays aus je 8 Festplatten à 900 GB, kombiniert in RAID 0, zusammen mit einer 17. Hot-Spare-Ersatzfestplatte) unter dem NTFS-Dateisystem.
- Ein Netgear NAS (12 TB) mit Btrfs-Dateisystem.
Erste forensische und technische Analyse
Nach dem Eintreffen im Recoveo-Labor führten die Ingenieurteams ein strenges, forensisch einwandfreies Diagnoseprotokoll durch:
- Physisches Klonen der Laufwerke: Um die absolute Integrität der ursprünglichen Beweismittel zu wahren, wurde jede einzelne Festplatte des NAS und des SAN Sektor für Sektor auf sichere Zielmedien geklont.
- Rekonstruktion des RAID 50-Arrays: Den Ingenieuren gelang es, das RAID 50-Array des SAN erfolgreich wiederzuerlangen und den ursprünglichen Dateisystem-Stammbaum freizulegen. Durch die Analyse einer spezifischen Festplatte des SAN konnten VHDX-Images (Virtual Hard Disk) extrahiert werden, die die kritischen firmeneigenen Dateien des Kunden enthielten.
Die strategische Bedeutung der Datenwiederherstellung aus mehreren Quellen
Erste Testergebnisse vor dem vollständigen Deep-Scan des NAS bestätigten hohe Wiederherstellungsraten für die primären Geschäftsdateien.
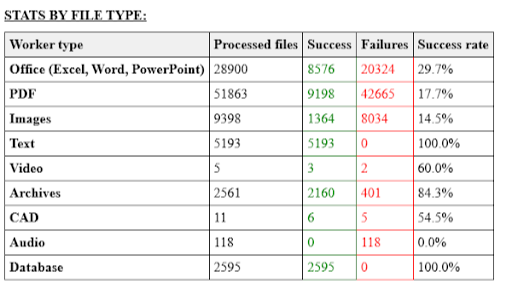
Datenextraktion vor dem Deep-Scan
NAS-seitige Extraktion (Btrfs): Die tiefe forensische Analyse des Btrfs-Dateisystems auf dem NAS förderte historische Daten-Snapshots zutage und sicherte rund 4 TB an historischen Dateien.
Komplementarität der Datenquellen: Durch den Abgleich von Dateifragmenten zwischen SAN und NAS konnten die Ingenieure fehlende Datenblöcke rekonstruieren. So ermöglichten beispielsweise aus dem NAS extrahierte Metadaten die vollständige Rekonstruktion beschädigter proprietärer Dateien auf dem SAN.
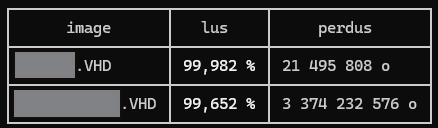
Wiederhergestellte geschäftskritische Dateien
Opfer eines LockBit-Ransomware-Angriffs geworden? Sind Ihre SAN- oder NAS-Speichersysteme nicht mehr erreichbar?
