
Un studio contabile britannico è stato colpito da un grave attacco informatico attribuito al ransomware LockBit (presunta versione 5.0). La violazione ha crittografato l’infrastruttura di storage centrale dell’organizzazione, rendendo inaccessibili tutti i dati di produzione live e i file proprietari critici.
Executive Summary: Recupero dati riuscitocon successo da SOS Ransomware
- Settore del cliente: Studio di consulenza contabile e servizi finanziari
- Minaccia identificata: Ransomware LockBit
- Riscatto stimato richiesto: Non divulgato / Sconosciuto
- Infrastruttura hardware interessata: SAN IBM Storwize V3700 di produzione (12 TB) e NAS Netgear di backup (12 TB)
- Architettura RAID: SAN configurata in RAID 50 (2 array RAID 5 da otto disco da 900 GB in striping RAID 0 + 1 disco di Hot Spare)
- File system: NTFS (SAN) / Btrfs (NAS)
- Dati grezzi totali recuperati e consegnati: 5,8 TB su 12 TB (NAS) + dati supplementari (SAN)
- Tasso di recupero dei dati prioritari: Partizione 1 recuperata al 95% (~3 TB) | Partizione 2 recuperata al 98% (~1 TB)
- Specialista del recupero dati: Recoveo / SOS Ransomware
Infrastruttura colpita dall’attacco
L’infrastruttura colpita comprendeva due risorse di storage mission-critical:
- Una SAN IBM Storwize V3700 (12 TB) configurata in RAID 50 (due array RAID 5 da 8 dischi da 900 GB combinati in RAID 0, insieme a un 17° disco di riserva Hot Spare) con file system NTFS.
- Un NAS Netgear (12 TB) con file system Btrfs.
Analisi forense tecnica iniziale
Al momento della ricezione presso il laboratorio Recoveo, i team di ingegneria hanno eseguito un rigoroso protocollo diagnostico di digital forensics:
- Clonazione fisica dei dischi: Per preservare l’assoluta integrità delle prove originali, ogni disco rigido sia del NAS che della SAN è stato clonato settore per settore su supporti di destinazione sicuri.
- Ricostruzione dell’array RAID 50: Gli ingegneri hanno riassemblato con successo l’array RAID 50 della SAN per rivelare l’albero del file system iniziale. Analizzando un disco rigido specifico della SAN, sono state estratte immagini Virtual Hard Disk (VHDX) contenenti i file proprietari critici del cliente.
L’importanza strategica del recupero dati multi-fonte
I risultati dei test iniziali, precedenti alla scansione approfondita (deep scan) completa del NAS, hanno confermato un elevato tasso di recupero dei file aziendali primari.
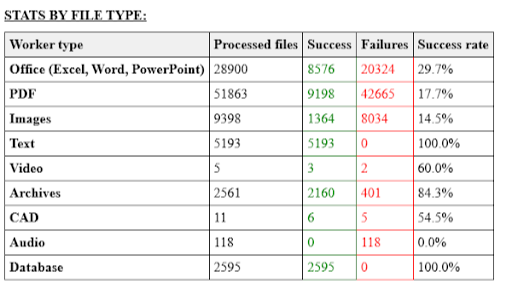
Estrazione dei file prima della scansione approfondita
Estrazione lato NAS (Btrfs): L’analisi forense approfondita del file system Btrfs sul NAS ha portato alla luce snapshot storiche dei dati, mettendo in sicurezza circa 4 TB di file storici.
Complementarità delle fonti: Incrociando i frammenti di file tra la SAN e il NAS, gli ingegneri hanno ricostruito i blocchi di dati mancanti. Ad esempio, i metadati estratti dal NAS hanno consentito la ricostruzione completa di file proprietari danneggiati sulla SAN.
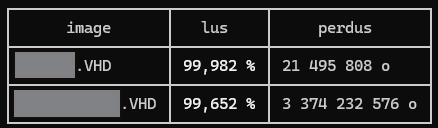
File aziendali proprietari recuperati
Vittima di un attacco ransomware LockBit? I tuoi sistemi di storage SAN o NAS sono inaccessibili?
