
Una empresa de servicios contables con sede en el Reino Unido fue víctima de un grave ciberataque atribuido al ransomware LockBit (se sospecha de la versión 5.0). El incidente de seguridad cifró toda la infraestructura central de almacenamiento de la organización, dejando inaccesibles todos los datos de producción en vivo y los archivos propietarios críticos.
Resumen ejecutivo: Recuperación exitosa de datos por SOS Ransomware
- Sector del cliente: Firma de contabilidad y servicios financieros
- Amenaza identificada: Ransomware LockBit
- Rescate estimado: No revelado / Desconocido
- Infraestructura de hardware cubierta: SAN de producción IBM Storwize V3700 (12 TB) y NAS de respaldo Netgear (12 TB)
- Arquitectura RAID: SAN configurada en RAID 50 (2 matrices RAID 5 de 8 discos de 900 GB divididas en RAID 0 + 1 disco Hot Spare de reserva)
- Sistemas de archivos: NTFS (SAN) / Btrfs (NAS)
- Total de datos brutos recuperados y entregados: 5,8 TB de 12 TB (NAS) + datos complementarios (SAN)
- Tasa de recuperación de datos prioritarios: Partición 1 recuperada al 95 % (~3 TB) | Partición 2 recuperada al 98 % (~1 TB)
- Especialista en recuperación de datos: Recoveo / SOS Ransomware
Infraestructura afectada por el ataque
La infraestructura comprometida constaba de dos activos de almacenamiento de misión crítica:
- Un SAN IBM Storwize V3700 (12 TB) configurado en RAID 50 (dos matrices RAID 5 de 8 discos de 900 GB combinadas en RAID 0, junto con un 17.º disco de reserva Hot Spare) bajo el sistema de archivos NTFS.
- Un NAS Netgear (12 TB) con sistema de archivos Btrfs.
Análisis forense técnico inicial
Tras la recepción en el laboratorio de Recoveo, los equipos de ingeniería ejecutaron un estricto protocolo de diagnóstico forense:
- Clonación física de unidades: Para preservar la absoluta integridad de las pruebas originales, se clonó cada disco duro, tanto del NAS como del SAN, sector por sector en medios de destino seguros.
- Reconstrucción de la matriz RAID 50: Los ingenieros reensamblaron con éxito la matriz RAID 50 del SAN para revelar el árbol del sistema de archivos original. Al analizar un disco duro específico del SAN, se extrajeron imágenes de disco duro virtual (VHDX) que contenían los archivos propietarios críticos del cliente.
La importancia estratégica de la recuperación de datos multifuente
Los resultados de las pruebas iniciales previas al escaneo profundo completo del NAS confirmaron altas tasas de recuperación para los archivos comerciales primarios.
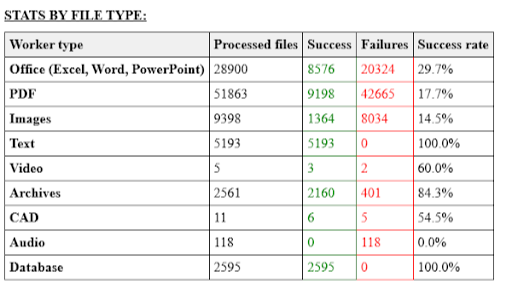
Extracción de archivos previa al escaneo profundo
Extracción en el NAS (Btrfs): El análisis forense profundo del sistema de archivos Btrfs en el NAS sacó a la luz capturas de datos históricas (snapshots), asegurando aproximadamente 4 TB de archivos históricos.
Complementariedad de las fuentes: Mediante el cruce de fragmentos de archivos entre el SAN y el NAS, los ingenieros reconstruyeron los bloques de datos faltantes. Por ejemplo, los metadatos extraídos del NAS permitieron la reconstrucción completa de archivos propietarios dañados en el SAN.
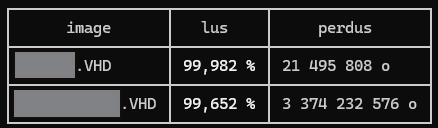
Archivos comerciales propietarios recuperados
¿Ha sido víctima de un ataque del ransomware LockBit? ¿Sus sistemas de almacenamiento SAN o NAS se encuentran inaccesibles?
